随着 AI 技术加速融入各类应用场景,其能力不断提升的同时,也面临着越来越复杂的安全挑战。
应用防火墙、入侵检测以及补丁管理等软件安全措施,仍然是保护 AI 系统的重要手段。然而,仅依靠软件层面的防护已难以充分应对现代 AI 架构以及分布式工作负载所带来的新型安全风险。
因此,构建更加全面的 AI 安全体系,需要将安全能力进一步下沉至硬件层。作为软件安全机制的重要补充,基于硬件的安全策略从芯片(Silicon)层面开始规划和实施,在系统设计之初便植入安全能力,从根本上增强 AI 系统的安全性、可信性和抗攻击能力。
AI 能力越强,攻击面也在不断扩大
随着 AI 工作负载从云端向边缘端快速扩展,模型复杂度也在以前所未有的速度增长。为了满足日益提升的算力需求,行业正加速采用专用高性能芯片架构,包括 Multi-Die 设计和先进互连技术等创新方案。
这些技术进步显著提升了 AI 系统的性能和扩展能力,但与此同时,也带来了更多潜在的安全风险和攻击入口。随着系统架构变得更加复杂,攻击者可利用的漏洞和攻击路径也随之增加。
更重要的是,AI 系统通常需要处理大量敏感数据,例如生物识别信息、医学诊断数据以及金融记录等。这使其成为黑客、内部威胁人员、网络犯罪组织,甚至国家级攻击组织的重要目标。
与此同时,针对 AI 的攻击方式也在不断演进,典型威胁包括:
数据投毒(Data Poisoning)
恶意篡改模型训练数据,诱导模型学习错误模式,从而影响其行为和决策结果。
模型窃取(Model Theft)
通过侧信道攻击(Side-Channel Attack)或推理攻击(Inference Attack)等手段,非法获取企业投入大量资源开发的专有 AI 模型。
决策篡改(Decision Tampering)
操纵推理结果或传感器输入数据,干扰 AI 系统的正常决策过程,进而影响系统运行的完整性和可靠性。
监管持续加码,AI 安全正在成为“必选项”
除了不断演变的技术威胁之外,企业还面临着日益严格的监管要求。无论是全球性法规,还是行业专项标准,都越来越强调贯穿产品全生命周期的安全管理、数据隐私保护、负责任的 AI 应用以及安全设计(Security by Design)理念。
在这一趋势下,安全已不再是产品开发完成后的补充措施,而需要在系统架构设计之初就纳入整体规划。从芯片、硬件平台到软件应用,企业必须构建覆盖各个层级的安全防护体系,以满足不断提升的合规要求,并降低潜在的安全风险。
因此,打造面向 AI 时代的安全体系,需要采用覆盖硬件与软件的全栈安全策略,将安全能力贯穿设计、部署和运行的全过程。
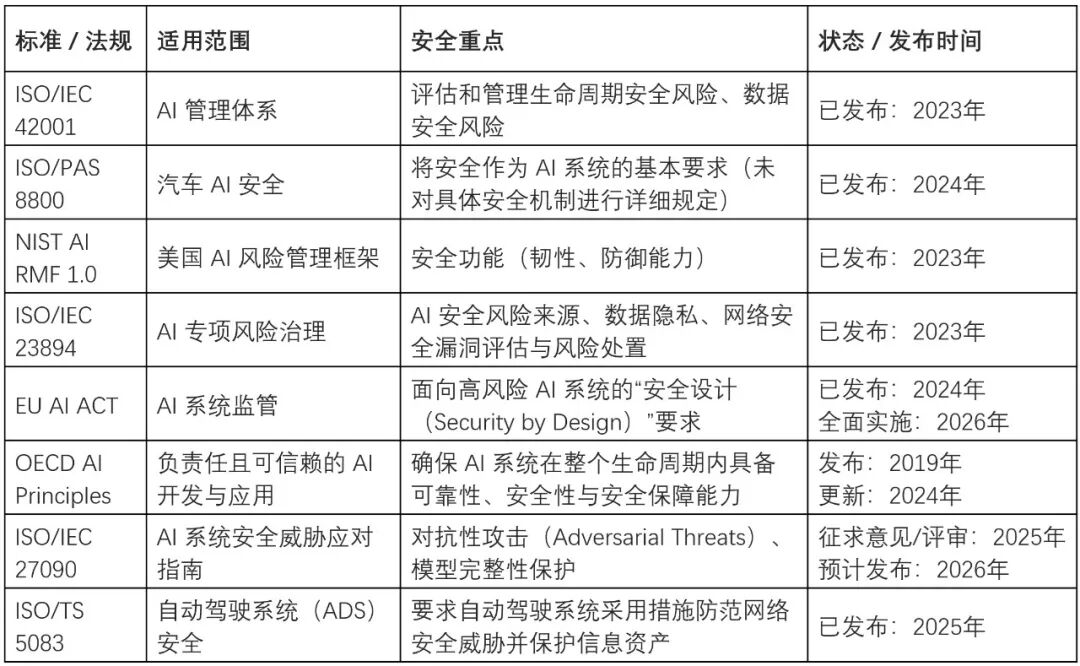
▲AI 治理相关标准与法规示例
构建覆盖全链路的 AI 安全体系
AI 系统的安全防护并不仅限于软件或云端层面,而是需要覆盖从边缘设备到数据中心、从数据处理到模型推理的整个生态系统。对于现代 AI 应用而言,只有建立贯穿硬件与软件的端到端安全机制,才能有效应对不断演变的安全威胁。
构建可信 AI 系统的关键关注点包括:
保障模型和数据集的完整性与机密性,防止模型被篡改、窃取或未经授权访问;
保护用户数据在采集、传输和处理过程中的安全性,降低数据泄露风险;
确保传感器、AI 加速器和推理引擎之间的通信安全,防止数据在传输过程中遭到拦截或篡改;
支持基于硬件的安全启动(Secure Boot)和运行时防篡改机制,确保系统始终运行可信软件;
通过密码隔离(Cryptographic Isolation)技术保护不同工作负载,防止敏感数据跨域泄露。
与此同时,AI 系统还需要具备设备身份认证、安全密钥管理以及分布式环境下的访问控制能力,以建立覆盖整个生命周期的安全信任体系。
这些安全能力应从硬件层开始规划,并集成到 SoC(系统级芯片)和 Chiplet(芯粒)架构之中。只有将安全能力原生融入芯片设计,才能为 AI 系统构建可信根(Root of Trust),提升系统面对复杂攻击时的韧性与可靠性。
归根结底,硬件安全是整个 AI 安全体系的基础。它不仅为系统提供最底层的信任机制,也为 AI 应用提供难以绕过的物理级安全防护。
面向量子时代:AI 安全如何未雨绸缪?
量子计算正在为信息技术带来革命性变革,同时也将重塑网络安全格局。当前广泛应用的 RSA 和 ECC(椭圆曲线密码)等公钥加密算法,在未来具备足够规模和能力的量子计算机面前,可能不再安全。尽管量子计算带来的全面安全挑战仍需时日,但相关风险已经开始显现。
其中一种典型威胁被称为“先收集,后解密(Harvest Now, Decrypt Later)”。攻击者会提前截获并保存目前经过加密保护的数据,待未来量子计算能力成熟后,再对这些历史数据进行破解。这意味着即使今天的数据看似安全,也可能在未来面临泄露风险。
另一类潜在影响更大的威胁则是“先信任,后伪造(Trust Now, Forge Later)”。在这种场景下,当前被认为安全可靠的数字签名和数字证书,未来可能被量子计算机伪造,从而削弱现有身份认证体系的可信度,并对整个数字信任链造成冲击。
为了应对即将到来的量子安全挑战,行业已经开始部署后量子密码(Post-Quantum Cryptography,PQC)解决方案。PQC 基于美国国家标准与技术研究院(NIST)标准化的后量子密码算法,能够为密钥封装(Key Encapsulation)和数字签名提供抵御量子攻击的能力。
与此同时,后量子密码算法还应与其他量子安全技术协同部署,包括量子安全的对称加密算法、哈希算法,以及可信随机熵源,例如:
TRNG(True Random Number Generator,真随机数发生器)
PUF(Physical Unclonable Function,物理不可克隆函数)
通过构建面向未来的密码安全体系,企业不仅能够保护当前系统免受潜在量子攻击,也能够为未来 AI 基础设施和智能设备建立更长期、更稳固的安全保障。
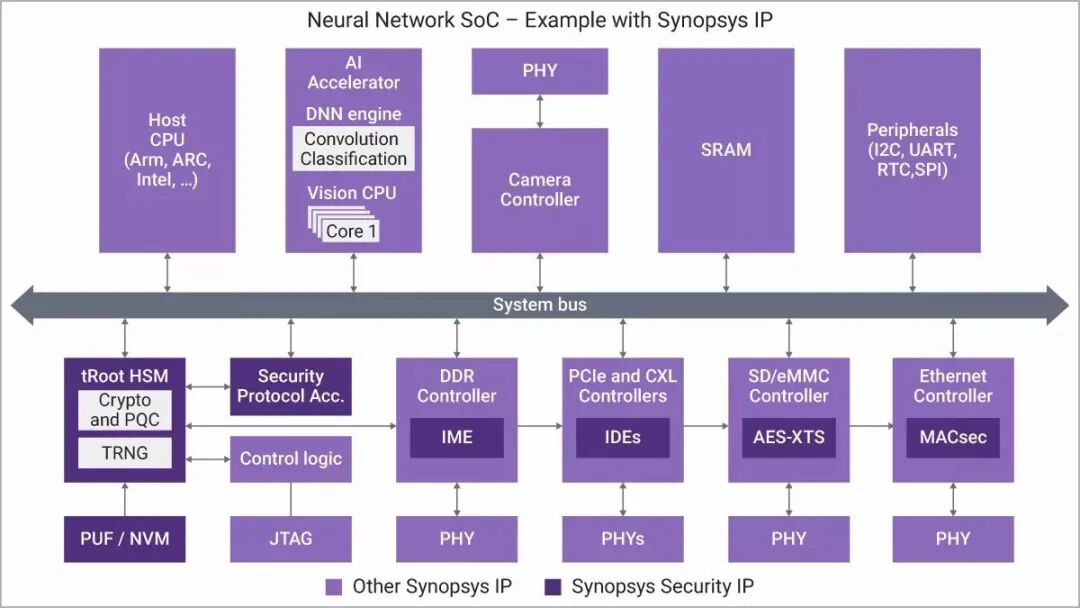
▲采用新思科技安全 IP 的神经网络 SoC 架构示例
安全先行:构建可信 AI 的基础
AI 正在深刻改变人们计算、通信和决策的方式。然而,AI 系统能否获得用户和产业的信任,取决于其是否具备可靠且完善的安全保障能力。
从芯片层构建安全能力,为保护敏感数据、确保模型完整性、满足全球合规要求,以及应对未来量子计算带来的安全挑战奠定了坚实基础。只有将安全融入系统设计的每一个环节,才能打造真正可信、可靠的 AI 平台。
归根结底,安全并非一种可选功能,而是 AI 系统得以广泛应用的必要前提。对于希望实现长期发展和持续创新的企业而言,将安全作为设计之初的核心考量,已成为构建可靠、负责任且面向未来 AI 系统的关键所在。